Satıcılara Gelen Sahte Pazaryeri E-postaları ve Aramaları: Oltalamayı Tanımak ve Hesabı Korumak
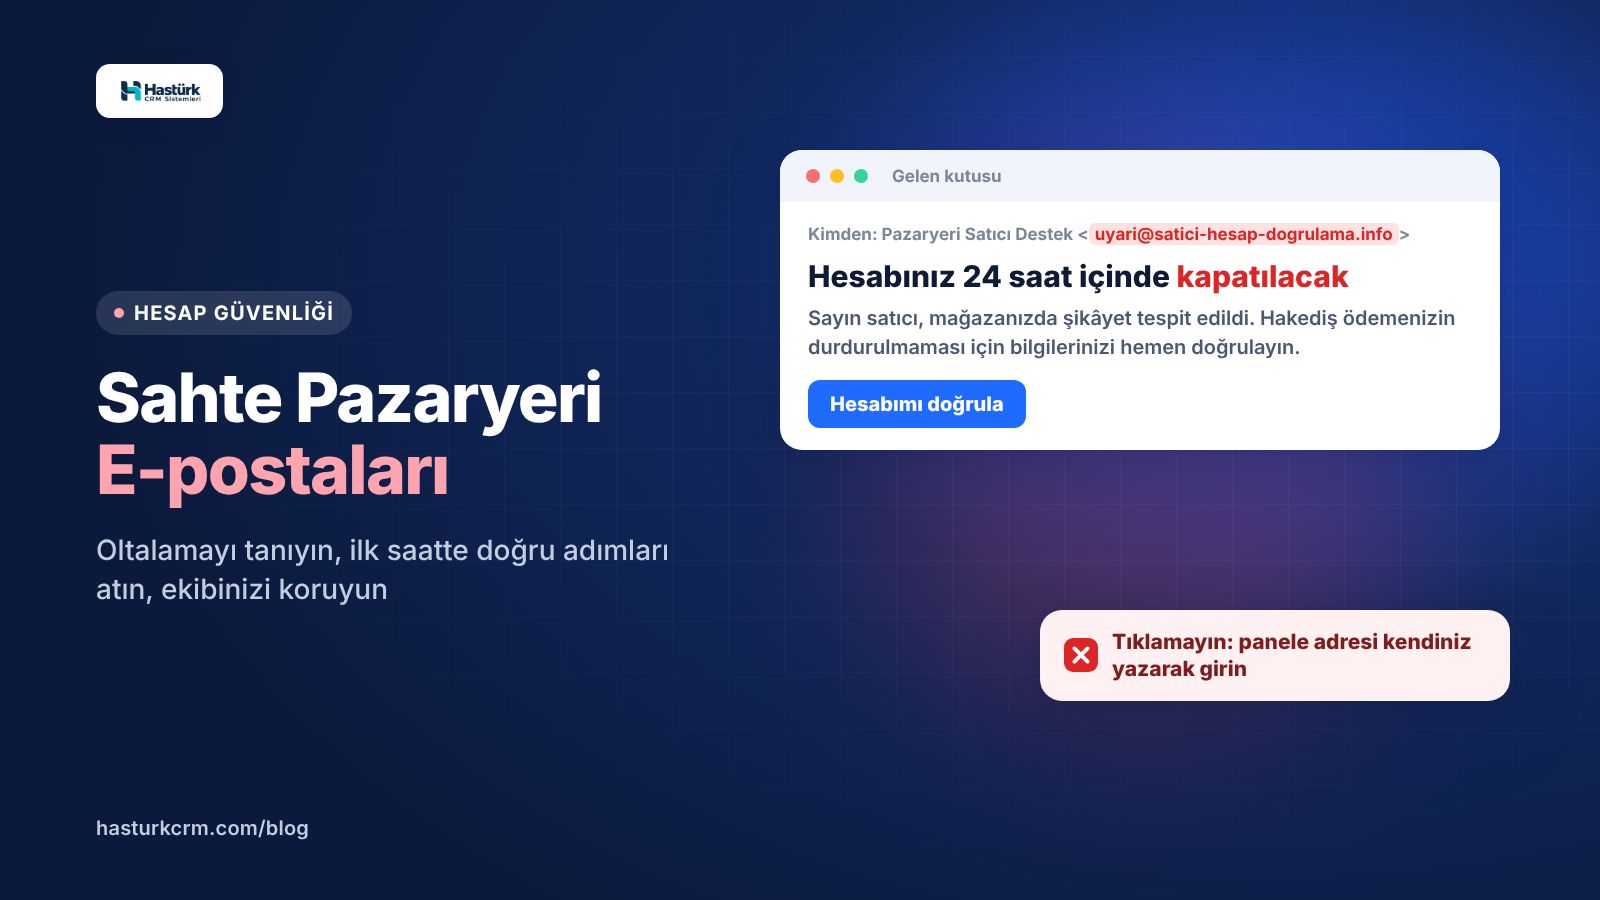
Kampanya dönemlerinde satıcılara pazaryeri adına sahte e-posta, SMS ve telefon aramaları gelir; amaç şifreyi, doğrulama kodunu ya da banka bilgisini almaktır. Sahte mesajın sekiz işaretini, tıkladıysanız ilk saatte yapılacakları ve ekipte uygulanacak güvenlik kurallarını anlatıyoruz.
Bu yazıda (8 başlık)
Satıcılara gelen sahte pazaryeri e-postaları ve mesajları, pazaryeri adına gönderilmiş gibi görünen ama amacı satıcı hesabının şifresini, doğrulama kodunu, API bilgisini ya da banka bilgisini ele geçirmek olan oltalama (phishing) girişimleridir. En güvenli kural basittir: mesajdaki bağlantıya tıklamayın, satıcı paneline adresi kendiniz yazarak girin ve mesajın söylediği şeyi orada doğrulayın.
Bu yazıda oltalamanın satıcılara nasıl kurgulandığını, sahte mesajın sekiz işaretini, telefonla gelen "pazaryeri temsilcisi" aramalarını, bağlantıya tıkladıysanız ilk saatte yapılacakları ve ekibinizde uygulamanız gereken güvenlik kurallarını anlatıyoruz.
Satıcıları hedef alan oltalama nasıl çalışır?
Satıcı hesabı değerli bir hedeftir: içinde hakediş ödemeleri, banka bilgisi, müşteri adresleri ve fiyat yetkisi vardır. Oltalama girişimleri bu yüzden satıcının en çok korktuğu üç konuyu kullanır: hesabın kapanması, paranın gelmemesi ve ceza.
Tipik senaryolar:
- "Hesabınız askıya alınacak": "Mağazanızda şikâyet tespit edildi, 24 saat içinde doğrulama yapmazsanız hesabınız kapatılacak." Bağlantı, gerçek panele çok benzeyen sahte bir giriş sayfasına gider.
- "Ödemeniz bekliyor": "Hakediş ödemeniz banka bilgileriniz doğrulanamadığı için bekletiliyor." Amaç IBAN'ı değiştirmek ya da kart bilgisi almaktır.
- "Ceza bildirimi" ya da "fatura": E-postaya eklenmiş bir dosya. Dosyayı açtığınızda bilgisayarınıza zararlı yazılım bulaşabilir.
- "Kampanya katılımı": Yoğun kampanya dönemlerinde "Kasım kampanyasına katılım için onay verin" gibi mesajlar, satıcının o günlerdeki telaşından yararlanır.
Oltalamanın başarılı olmasının nedeni teknik değil, zamanlamadır. Yoğun bir günde, telefondan, siparişlerin arasında açılan bir mesaj, sakin bir anda fark edeceğiniz işaretleri gözden kaçırmanıza yol açar. Pazaryerinin size hangi kanallardan bildirim gönderdiğini ve resmî alan adlarını sakin bir anda satıcı panelinden öğrenip not edin; şüpheli bir mesaj geldiğinde karşılaştıracağınız liste bu olacak.
Sahte mesajın 8 işareti
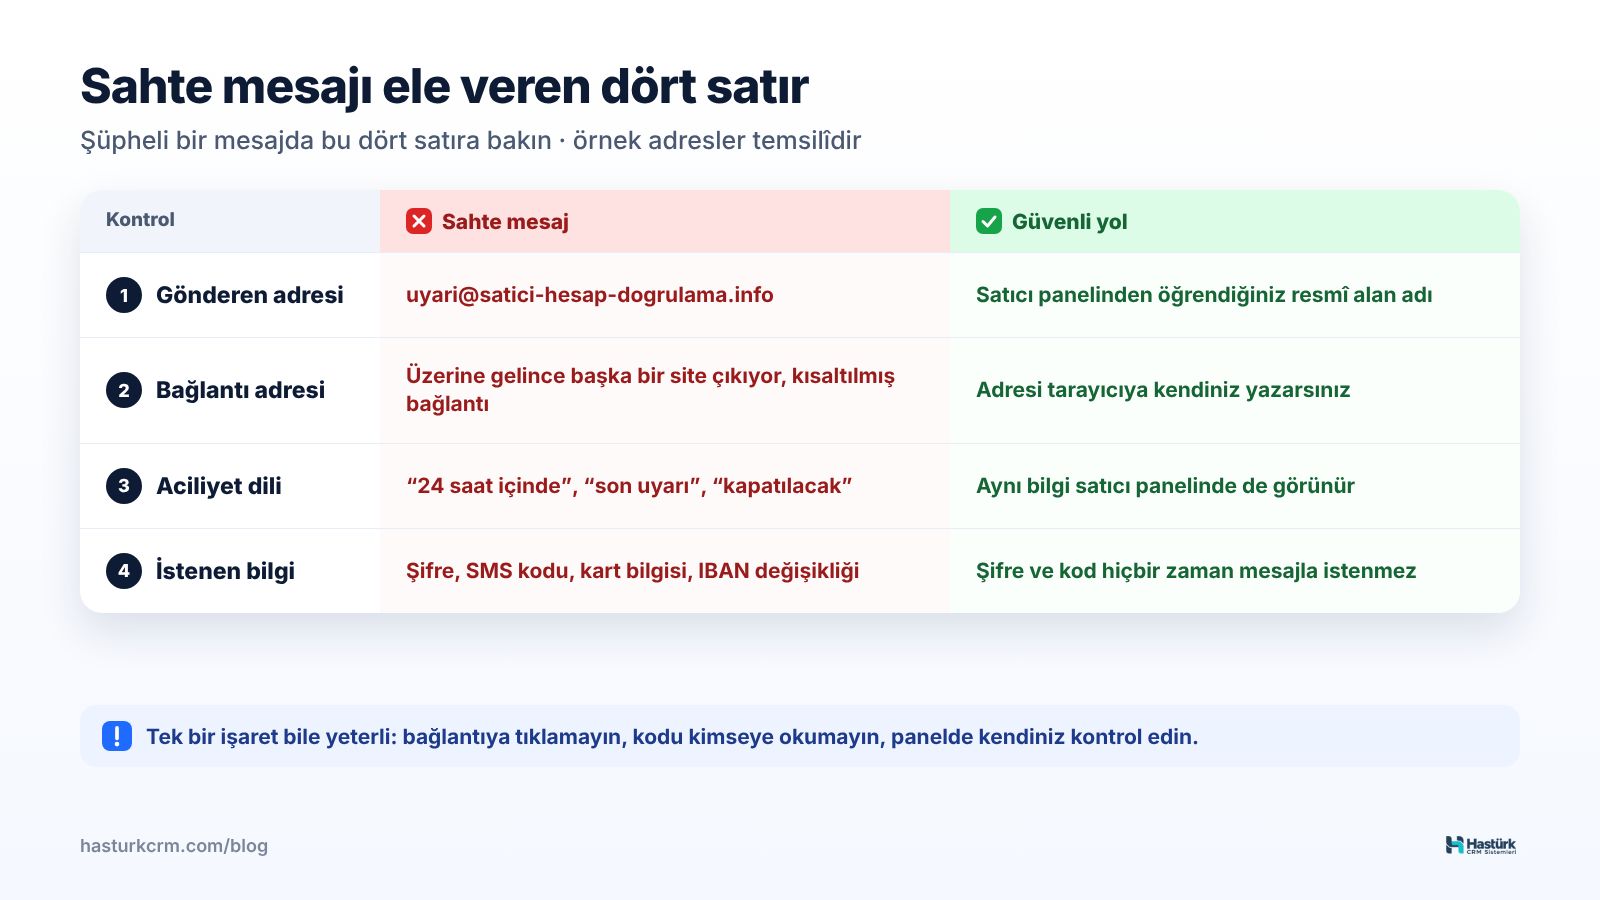
- Gönderen adresi tutmuyor. Görünen ad "Pazaryeri Satıcı Destek" olabilir ama adresin @ işaretinden sonraki kısmı pazaryerinin resmî alan adı değildir; harf eklenmiş, kelime eklenmiş ya da uzantı değişmiştir.
- Bağlantı başka yere gidiyor. Bilgisayarda bağlantının üzerine gelince, telefonda basılı tutunca gerçek adres görünür. Adres, resmî alan adıyla bitmiyorsa açmayın. Kısaltılmış bağlantılar da şüphelidir.
- Aciliyet ve tehdit dili var. "Hemen", "24 saat içinde", "son uyarı", "hesabınız kapatılacak" gibi ifadeler düşünmeden hareket etmeniz için yazılır.
- Şifre, kod ya da banka bilgisi isteniyor. Şifreniz, SMS ile gelen doğrulama kodu, kart bilgisi ya da IBAN değişikliği e-postayla, mesajla veya telefonla istenmez; böyle bir istek geldiğinde mesajı sahte kabul edin.
- Beklenmedik ek dosya var. ".zip", ".rar", çift uzantılı (ör. "ceza.pdf.exe") ya da makro açmanızı isteyen dosyalar risklidir. Fatura ve belgeleri her zaman satıcı panelinin kendisinden indirin.
- Hitap genel, dil özensiz. "Sayın satıcı" gibi genel hitap, mağaza adınızın geçmemesi, yazım hataları ve bozuk logo dikkat edilmesi gereken işaretlerdir. Ancak özenli yazılmış bir mesaj da sahte olabilir; bu işaret tek başına güvence değildir.
- Panelde karşılığı yok. Mesaj bir ceza, kapanma ya da ödeme sorunundan bahsediyorsa aynı bilgi satıcı panelinde de görünmelidir. Panelde hiçbir duyuru ya da uyarı yoksa mesaja güvenmeyin.
- Kanal alışılmadık. WhatsApp, kişisel cep numarası, sosyal medya mesajı ya da "destek uzmanınızın" sizden uzaktan erişim programı kurmanızı istemesi, resmî iletişim biçimi değildir.
Bu işaretlerden biri bile varsa mesajdaki hiçbir bağlantıya tıklamayın. Satıcı paneline tarayıcıya adresi kendiniz yazarak ya da kaydettiğiniz yer işaretinden girin ve mesajın söylediğini orada kontrol edin.
Telefonla gelen "pazaryeri temsilcisi" aramaları
E-postadan daha ikna edici olan yöntem telefondur. Arayan kişi mağaza adınızı, son siparişlerinizi ve hatta adınızı biliyor olabilir; bu bilgiler başka yollarla toplanmış olabilir. Ekranda görünen numara da taklit edilebilir.
Tipik akış şöyledir: "Hesabınızda şüpheli giriş tespit ettik, güvenliğiniz için size bir kod göndereceğiz, kodu bana okur musunuz?" O kod, aslında arayan kişinin sizin hesabınıza girmek için tetiklediği doğrulama kodudur.
Kurallar:
- Doğrulama kodunu kimseye okumayın. Kodu isteyen kişinin kim olduğunu söylediği hiçbir önemi yoktur.
- Telefonu kapatın, siz arayın. Konuşma gerçekten önemliyse satıcı panelindeki resmî destek kanalından kendiniz iletişime geçin.
- Uzaktan erişim programı kurmayın. "Ekranınızı görmem gerekiyor" diyen kişiye bilgisayarınızın kontrolünü vermeyin.
- Aramayı not edin. Tarih, saat, numara ve söylenenleri yazın; ekibinize ve gerekiyorsa pazaryerine bildirin.
Linke tıkladıysanız ilk saatte yapılacaklar
Tıklamak tek başına her zaman hesabın ele geçirildiği anlamına gelmez; ama sahte sayfaya şifre ya da kod girdiyseniz hızlı davranmanız gerekir. Sırayla:
| Sıra | Ne yapılır? | Neden? |
|---|---|---|
| 1 | Temiz bir cihazdan, adresi kendiniz yazarak satıcı paneline girin ve şifreyi değiştirin | Ele geçen şifre geçersiz olur |
| 2 | Panelde açık oturumları kapatma imkânı varsa tüm oturumları kapatın | Saldırganın açtığı oturum sonlanır |
| 3 | İki adımlı doğrulamanın açık olduğunu ve telefon numaranızın değişmediğini kontrol edin | Yeni şifreyle tekrar girilmesi zorlaşır |
| 4 | Banka bilgisi, iletişim e-postası ve telefon numarası değişmiş mi bakın | Hakedişin başka hesaba gitmesini önler |
| 5 | E-posta hesabınızın şifresini de değiştirin, yönlendirme kurallarını kontrol edin | Şifre sıfırlama bağlantıları oraya gelir |
| 6 | Entegrasyon için kullandığınız API bilgilerini yenileme imkânı varsa yenileyin ve yalnız güvendiğiniz yazılıma girin | API anahtarı da hesaba erişim demektir |
| 7 | Pazaryerine resmî destek kanalından durumu bildirin | Hesapta şüpheli işlem varsa pazaryeri müdahale edebilir |
| 8 | Kart bilgisi girdiyseniz bankanızı hemen arayın | Kartın kullanımı durdurulabilir |
Ek dosya açtıysanız o cihazda güvenlik taraması yapın ve tarama bitene kadar şifre değişikliklerini başka, temiz bir cihazdan yapın. Panelde hangi güvenlik ayarlarının bulunduğu pazaryerine göre değişir; adımları kendi pazaryerinizin satıcı panelindeki seçeneklere göre uygulayın.
Son olarak birkaç gün boyunca hakediş ve ödeme ekranını takip edin. Hakedişlerin hangi tarihte, hangi hesaba yattığını pazaryeri hakediş nedir, ne zaman yatar yazısında anlattığımız yöntemle kontrol edebilirsiniz.
Ekip için güvenlik kuralları: kişisel kullanıcı ve iki adımlı doğrulama
Oltalamanın en büyük kolaylaştırıcısı, tek bir şifrenin ekipte dolaşmasıdır. Şifre beş kişide olduğunda kimin nereden girdiğini bilemez, birinin tıkladığı sahte bağlantının etkisini sınırlayamazsınız.
Ekibiniz için yazılı hâle getirmeniz gereken kurallar:
- Herkesin kendi kullanıcısı olsun. Pazaryeri paneli alt kullanıcı açmaya izin veriyorsa her çalışana ayrı kullanıcı açın; şifre paylaşmayın.
- Herkes yalnız işi olan bölümü görsün. Depodaki çalışanın banka bilgisi ekranına, müşteri hizmetlerinin fiyat ekranına erişmesine gerek yoktur.
- İki adımlı doğrulama zorunlu olsun. Şifre çalınsa bile ikinci adım hesaba girilmesini zorlaştırır.
- Banka bilgisini yalnız işletme sahibi değiştirsin. Bu kural tek bir kişide kalsın.
- Ayrılan çalışanın erişimi aynı gün kapansın. Kullanıcısı pasife alınsın, ortak kullanılan bir şifre varsa değiştirilsin.
- Şüpheli mesaj tek bir kişiye iletilsin. Çalışan, şüpheli mesajı kendisi değerlendirmek yerine belirlenen kişiye iletsin.
Bu kuralları bir sayfalık bir prosedüre dönüştürmek, yeni çalışanı da kapsamanızı sağlar; yöntemi e-ticaret süreçleri için SOP yazma yazısında anlattık. Pazaryerinde satışın diğer günlük kontrolleri için pazaryerinde satış yaparken dikkat edilmesi gerekenler ve Trendyol'da satış yaparken dikkat edilmesi gerekenler yazılarına bakabilirsiniz.
Aynı kurallar, pazaryeri dışında kullandığınız yönetim yazılımı için de geçerlidir; çünkü o yazılımda da siparişleriniz, fiyat yetkiniz ve pazaryeri API bilgileriniz bulunur. Hastürk CRM'in ekip ve güvenlik özellikleri bu kuralları uygulamayı kolaylaştırır: depo, müşteri hizmetleri, katalog ve muhasebe gibi hazır rollerle her personele yalnız gereken bölümü açarsınız, Google Authenticator ile iki adımlı doğrulamayı tüm personel için zorunlu tutabilirsiniz. Kanal API bilgileri ve kullanıcı yönetimi yalnız yöneticiye açıktır; ayrılan personelin tüm oturumları tek tıkla kapatılır ve kimin ne zaman hangi işlemi yaptığı kayıt altında tutulur.
Banka ve ödeme bilgisi değişikliği talepleri
Oltalamanın en pahalı türü, banka bilgisini hedef alanıdır. İki biçimde gelir:
- Sizin banka bilginizi değiştirmek: "Hakediş ödemeniz için IBAN doğrulaması gerekiyor" diyen mesaj, sizi sahte bir sayfada IBAN girmeye ya da paneldeki banka bilgisini değiştirmeye yönlendirir.
- Sizden başka hesaba ödeme istemek: Tedarikçiniz ya da kargo firmanız adına gelen "banka hesabımız değişti, bu ayki ödemeyi yeni IBAN'a yapın" mesajı. Gönderen adres gerçek tedarikçinizin adresine çok benzer ya da gerçekten ele geçirilmiş bir adrestir.
Kurallar:
- Banka bilgisi değişikliğini hiçbir zaman e-postadaki bağlantıdan yapmayın; satıcı paneline kendiniz girin.
- Tedarikçiden gelen IBAN değişikliğini, daha önce bildiğiniz telefon numarasından arayarak doğrulayın; mesajdaki numarayı aramayın.
- Yeni bir hesaba ilk ödemeyi yapmadan önce ikinci bir kişiye onaylatın.
- Paneldeki banka bilgisini ayda bir kontrol edin; değişiklik yapmadıysanız aynı kalmış olmalı.
Sık sorulan sorular
Pazaryeri bana e-postayla şifre sorar mı?
Bu tür bir isteği her zaman sahte kabul edin. Şifre, SMS doğrulama kodu ya da kart bilgisi e-postayla, mesajla veya telefonla paylaşılmaz. Bir işlem gerçekten gerekiyorsa satıcı panelinde de görünür.
Sahte e-postayı nasıl ayırt ederim?
Gönderen adresinin alan adına, bağlantının gerçek adresine, aciliyet diline ve istenen bilgiye bakın. Emin değilseniz bağlantıya tıklamadan satıcı paneline adresi kendiniz yazarak girin ve mesajın söylediğini orada kontrol edin.
Sahte linke tıkladım ama bilgi girmedim, ne yapmalıyım?
Bilgi girmediyseniz risk daha düşüktür. Yine de sayfayı kapatın, bir dosya indirildiyse güvenlik taraması yapın ve şifrenizi temiz bir cihazdan değiştirmeyi düşünün. Mesajı ekibinizdeki sorumlu kişiye ve pazaryerinin resmî destek kanalına bildirin.
Telefonda pazaryeri temsilcisi doğrulama kodu istiyor, vermeli miyim?
Hayır. Doğrulama kodunu kimseye okumayın. Telefonu kapatın ve gerekiyorsa satıcı panelindeki resmî destek kanalından kendiniz iletişime geçin.
Ekipte ortak şifre kullanmak neden risklidir?
Ortak şifrede kimin ne yaptığını bilemezsiniz; bir kişinin tıkladığı sahte bağlantı tüm hesabı tehlikeye atar ve ayrılan çalışanın erişimini kapatmak için herkesin şifresini değiştirmeniz gerekir. Kişisel kullanıcı ve iki adımlı doğrulama bu riskleri büyük ölçüde azaltır.
Sonuç
Oltalamaya karşı en güçlü korunma, teknik bir araçtan önce bir alışkanlıktır: mesajdaki bağlantıya değil, kendi yazdığınız adrese güvenin; kodu kimseye okumayın; banka bilgisini yalnız panelden ve yalnız bir kişi değiştirsin. Ekibinize kişisel kullanıcı, rol ve iki adımlı doğrulamayla bu alışkanlığı yerleştirdiğinizde, bir çalışanın yanlış bir tıklaması tüm işletmenizi riske atmaz. Personel yetkilerini ve iki adımlı doğrulamayı tek panelde nasıl yöneteceğinizi görmek isterseniz demo talep edebilirsiniz.